Brannmur
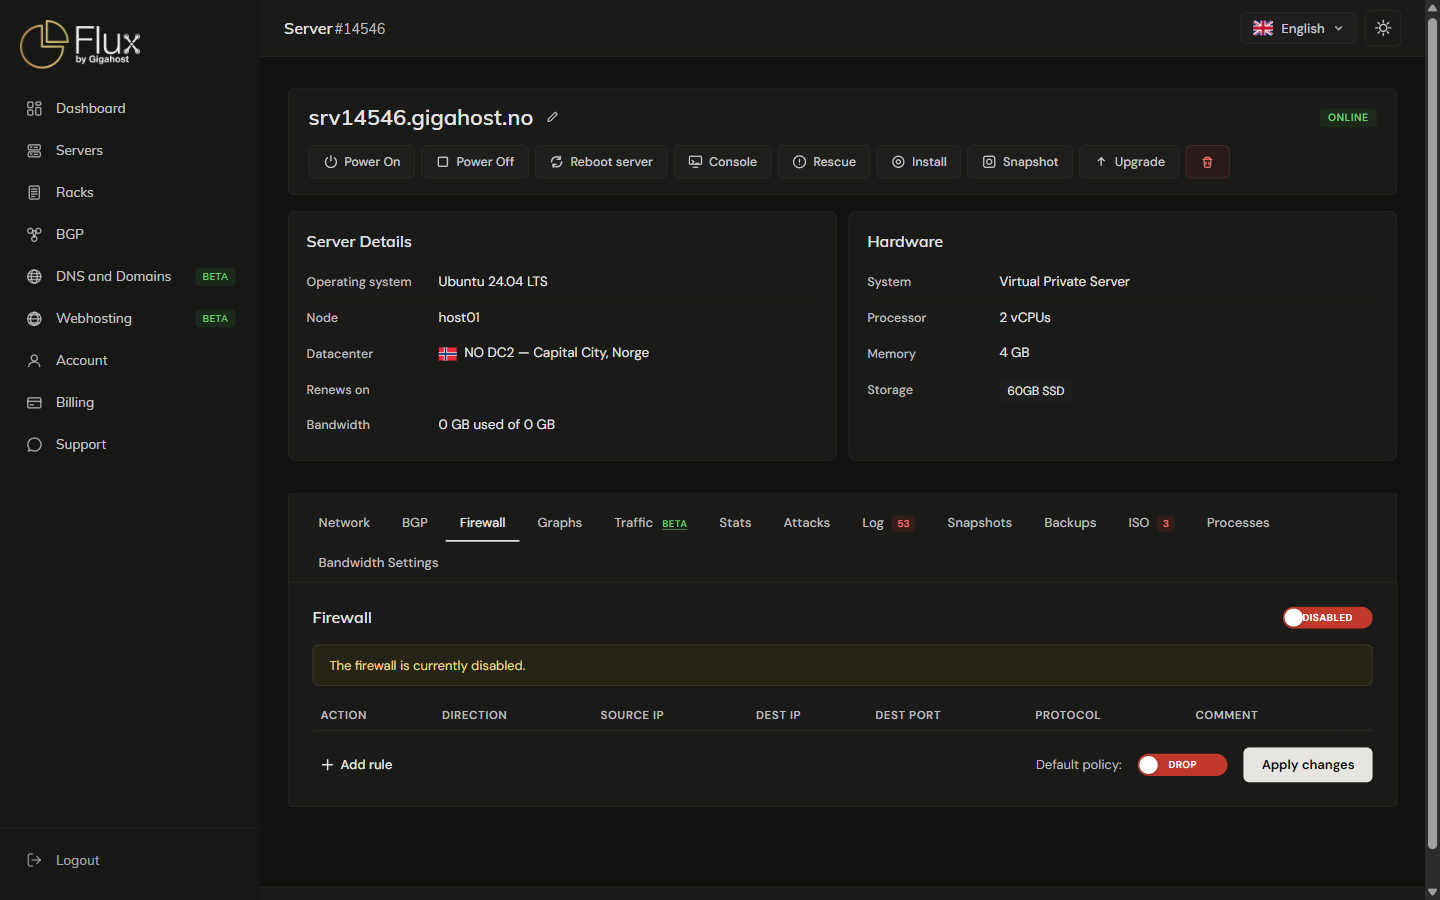
Brannmuren i panelet filtrerer trafikken før den når operativsystemet på serveren. Tilgjengelig på KVM- og LXC-servere. På en dedikert server bruker du brannmuren i operativsystemet (iptables, nftables, firewalld, ...).
Regler
Reglene sjekkes ovenfra og ned, og den første regelen som treffer, vinner.
- Kilde-IP og Mål-IP tar en adresse eller CIDR. Tomt,
anyog0.0.0.0/0betyr alle adresser. - Målport tar én port, en liste eller et område, for eksempel
80,1000:2000.
Ta i bruk endringer
Når du legger til, endrer, sletter eller flytter en regel, slår brannmuren av eller på eller endrer standardpolicyen, legges endringen bare i kø. Ingenting trer i kraft før du klikker Bruk endringer. Endringer i kø går tapt hvis du forlater serversiden uten å ta dem i bruk.
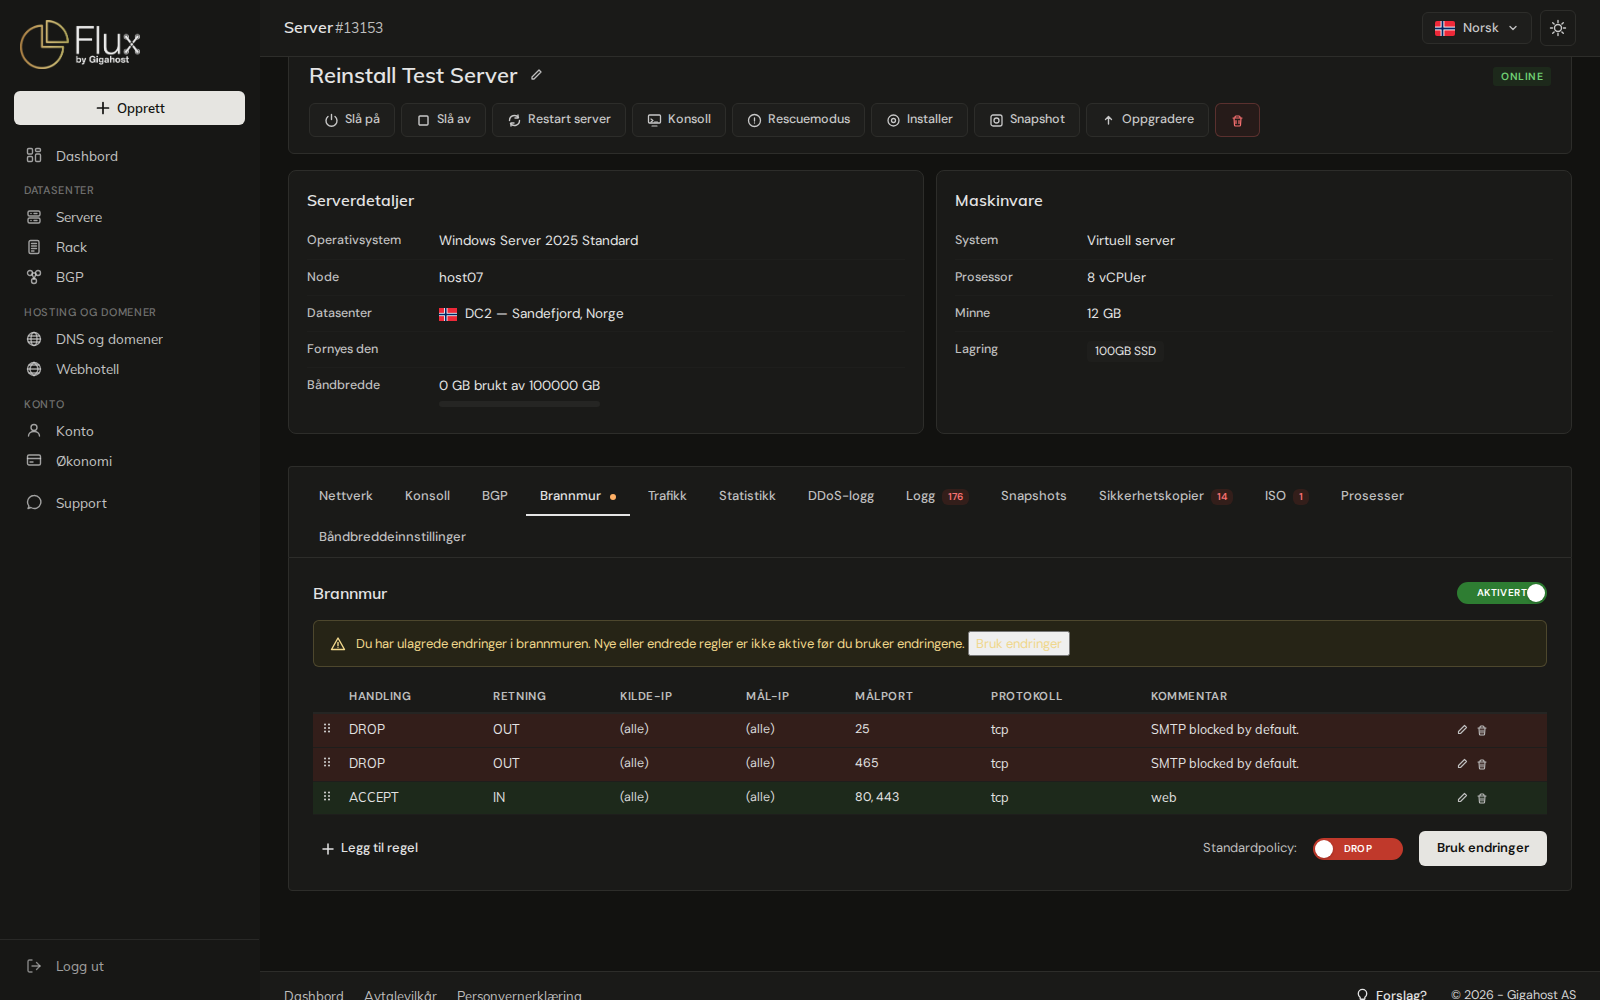
Avviser serveren en regel, endres ingenting, og det forrige regelsettet blir stående. Varselet oppgir regelen, for eksempel Feil: Firewall rule 3 was rejected (invalid dport). No changes were saved. Reglene telles fra toppen av listen, medregnet de låste SMTP-reglene.
Slår du av brannmuren, beholdes reglene. De tas i bruk igjen når du slår den på.
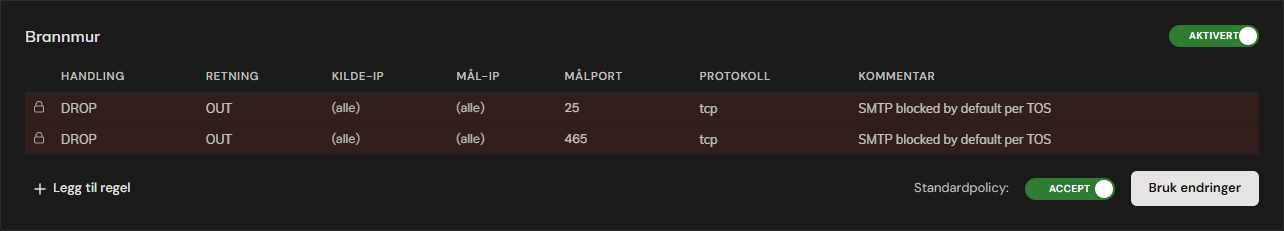
Låste SMTP-regler
Utgående e-post er blokkert som standard. Til support har åpnet SMTP på serveren, ligger to låste regler, DROP OUT port 25 og DROP OUT port 465, øverst i listen. De kan ikke endres, slettes eller flyttes, og brannmuren kan ikke slås av så lenge de gjelder. Prøver du, får du en av disse feilene:
Unable to disable firewall, due to default SMTP blocking. Contact support to review for opening SMTP.Unable to delete rules for port 25/465 or overwrite them, due to default SMTP blocking. Contact support to review for opening SMTP.
For å sende e-post fra serveren oppretter du en supportsak og ber om å få SMTP åpnet. De to reglene blir da vanlige regler du kan slette.
Standardpolicy
Standardpolicyen bestemmer hva som skjer med innkommende trafikk som ikke treffer noen regel. Den er ACCEPT som standard. Utgående trafikk som ikke treffer noen regel, slippes alltid gjennom; blokker den med DROP OUT-regler.
Ikke lås deg ute
Før du setter standardpolicyen til DROP, legger du til en ACCEPT-regel for SSH (22) fra din egen IP. Låser du deg ute, er konsollen veien inn igjen.
Eksempel: webserver med SSH
ACCEPTINTCP målport22ACCEPTINTCP målport80ACCEPTINTCP målport443- Standardpolicy
DROP