DNSSEC
DNSSEC signerer DNS-svarene for et domene, slik at resolvere kan oppdage forfalskede poster. Det er tilgjengelig for domener som er registrert hos Gigahost, og slås av og på med DNSSEC-merket under Domenedetaljer på sonesiden.
Domener på Gigahost sine navneservere
Klikk merket og bekreft. Gigahost signerer sonen, håndterer nøklene og sender DS-postene til registeret. Klikk merket igjen for å slå det av.
Domener på eksterne navneservere
Når en annen DNS-leverandør svarer for sonen, er det den leverandøren som signerer, og Gigahost sender DS-postene videre til registeret.
- Slå på DNSSEC hos DNS-leverandøren din og kopier DS-posten (key tag, algoritme, digest-type og digest).
- Klikk merket, skriv inn posten og klikk Legg til DS-post. Gjenta for hver DS-post leverandøren gir deg.
- Klikk Send inn. Postene du sender inn, erstatter alle DS-postene registeret hadde for domenet.
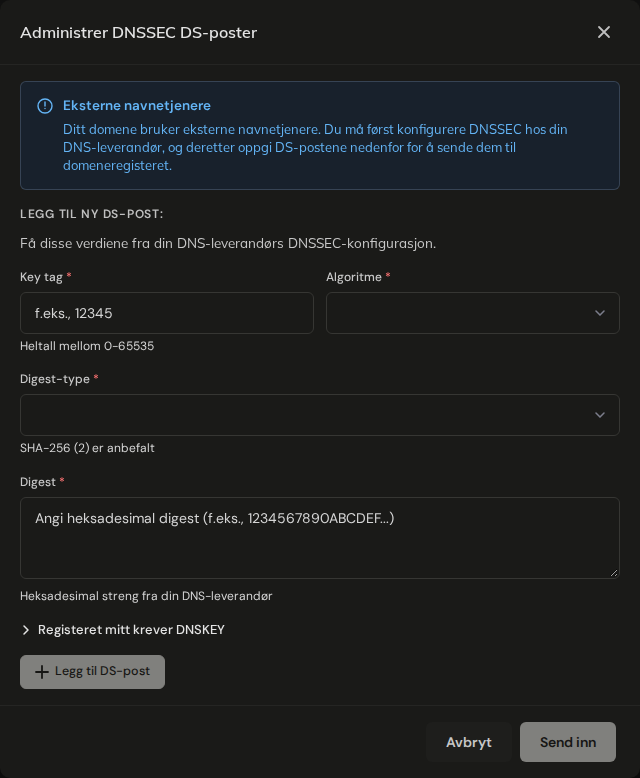
Bruk digest-type SHA-256 (2). For andre toppdomener enn .no godtar registeret bare SHA-1 (1) og SHA-256 (2).
For å endre DS-postene senere slår du av DNSSEC og sender inn det nye settet.
Registre som krever DNSKEY
For .be, .ch, .cz, .de, .ee, .eu, .li og .nl vil registeret ha selve den offentlige nøkkelen, ikke bare digesten, for hver post. Kopier nøkkelen fra det siste feltet i DNSKEY-posten hos DNS-leverandøren din og velg 257 (Key Signing Key) med mindre leverandøren sier noe annet.
For andre toppdomener lar du DNSKEY-feltene stå tomme.
DNSSEC og bytte av navneservere
Bytter du navneservere på et .no-domene, fjernes DS-postene hos Norid, og DNSSEC slås av, uansett hvilken vei du bytter. Slå på DNSSEC igjen etter byttet; ved eksterne navneservere venter du til den nye leverandøren har signert sonen først. Se Bytt navnetjenere.